

1. مقدمة
تاريخ آخر تعديل: 2022-02-08
لماذا نحتاج إلى بث البيانات المتواصل في السحب الإلكترونية المتعددة؟
تسعى المؤسسات جاهدة إلى توزيع أعباء العمل على عدة منصات سحابية، وذلك لأنّ استخدام عدة مقدّمي خدمات سحابية في سير عمل المؤسسة التشغيلي يوفّر العديد من المزايا، مثل:
- الاعتماد الحصري على مورّد واحد
- الحدّ من مخاطر استمرارية النشاط التجاري
- الاعتماد على حزمة تكنولوجية واحدة
ما ستنشئه
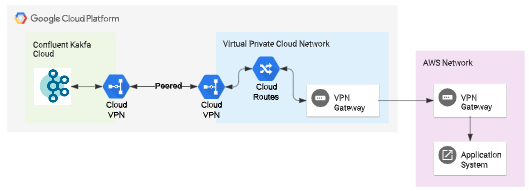
في هذا الدرس التطبيقي حول الترميز، ستتعرّف على كيفية إعداد بث البيانات المتواصل في السحب الإلكترونية المتعددة بين AWS وGoogle Cloud Platform باستخدام Confluent Cloud. عليك إجراء ما يلي:
- إعداد مجموعة Kafka مخصّصة في Confluent Cloud على Google Cloud Platform
- إعداد تبادل المعلومات بين شبكات VPC بين Confluent Cloud ومشروعك على Google Cloud Platform حتى يمكن الوصول إليه على شبكة خاصة
- إعداد نفق VPN بين مشروعك على AWS ومشروعك على Google Cloud حتى تتمكّن الموارد على كلتا المنصّتين من الاتصال
- يمكنك الوصول إلى Confluent Kafka من AWS وإعداد مسار بث من AWS إلى GCP باستخدام Confluent Kafka Cloud.
ما ستتعلمه
- كيفية إعداد ربط شبكة VPC بين Confluent Cloud Kafka ومشروعك على Google Cloud Platform
- كيفية إعداد اتصال نفَقي لشبكة VPN بين مشاريع AWS وGoogle Cloud Platform
- كيفية الوصول إلى Confluent Cloud المستضاف على Google Cloud Platform من مشروعك على AWS
يركّز هذا الدرس التطبيقي حول الترميز على إنشاء بث بيانات متواصل في السحب الإلكترونية المتعددة. يتم تجاهل المفاهيم وكتل الرموز غير ذات الصلة، ويتم توفيرها لك لنسخها ولصقها ببساطة.
المتطلبات
- أذونات الوصول إلى مشاريع AWS
- إذن الوصول إلى مشروع Google Cloud Platform
- خبرة في استخدام السحابة الإلكترونية على GCP وAWS
- اشتراك Confluent Kafka من "سوق Google Cloud"
2. الإعداد
إعداد اتصال VPN بين AWS وGCP
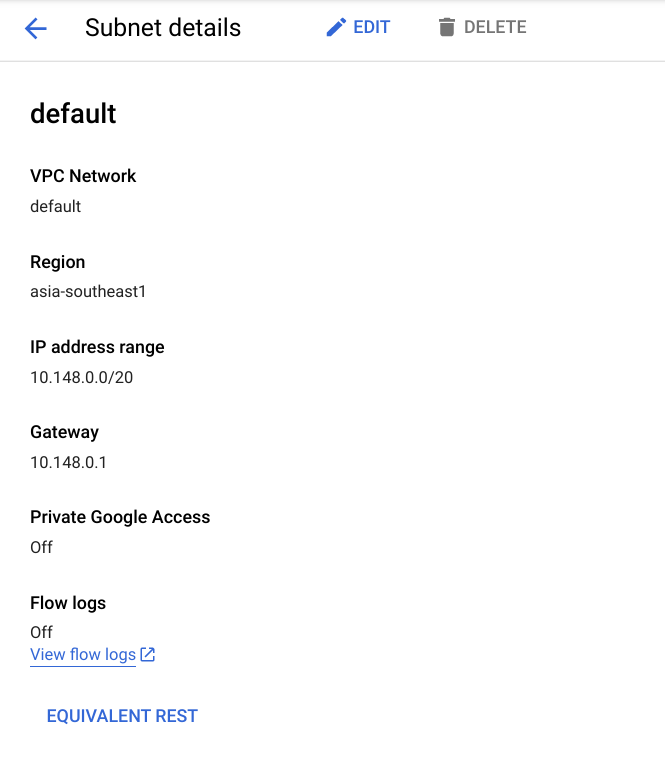
- يستخدم هذا العرض التوضيحي شبكة VPC التلقائية (asia-southeast1) في Google Cloud Platform وشبكة ng-vpc-103-mum (ap-south1) في AWS.
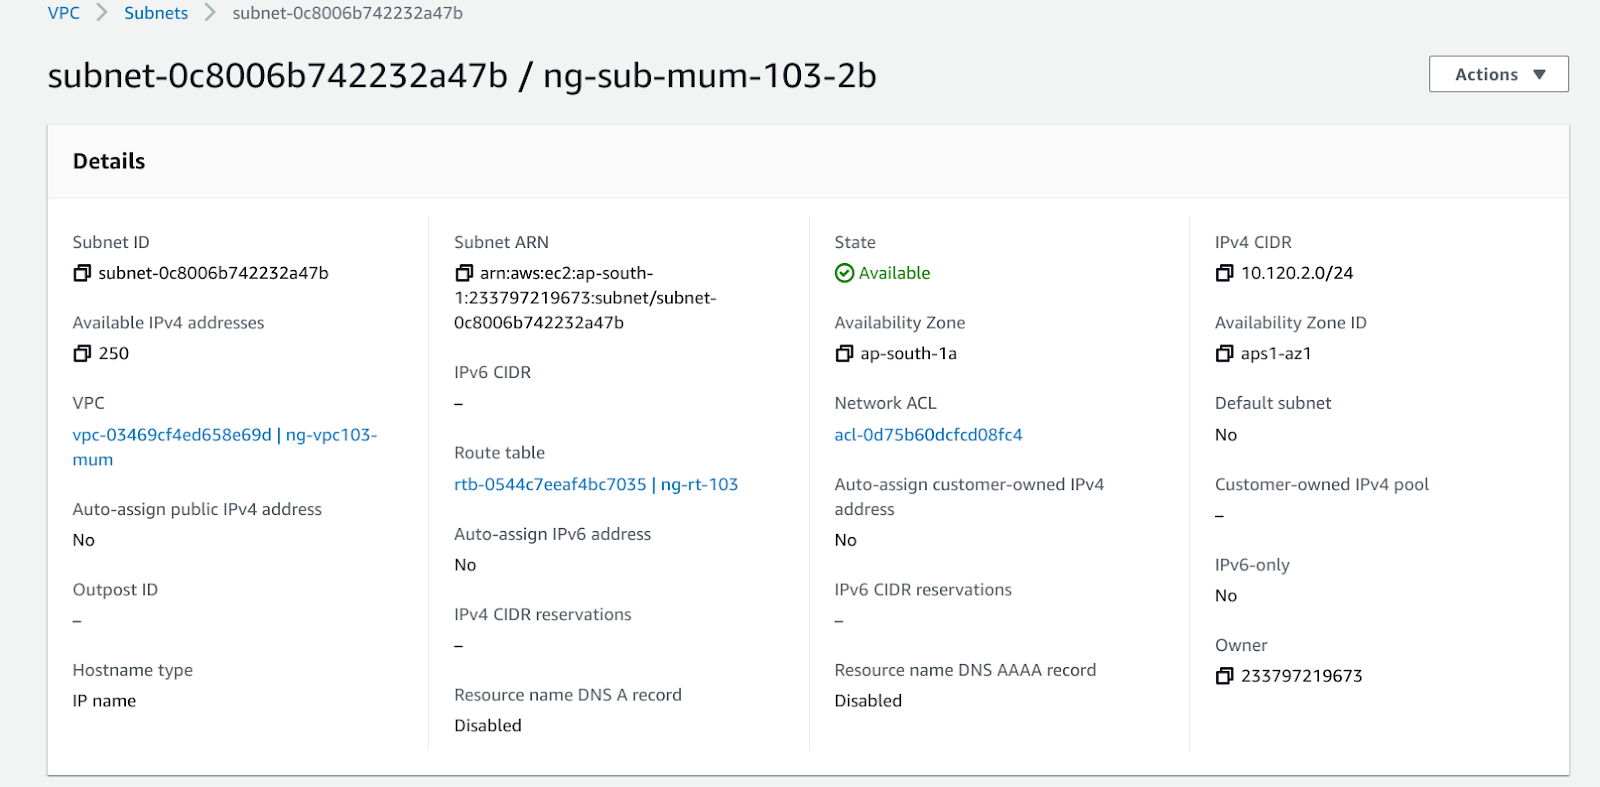
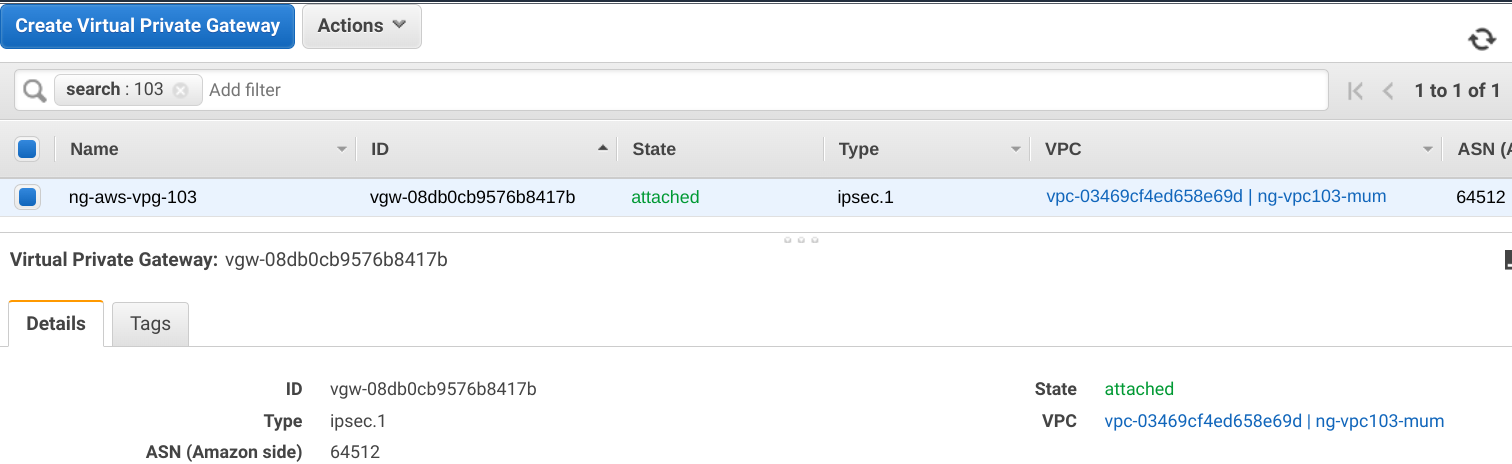
- على AWS، أنشئ بوابة العميل وبوابة الشبكة الافتراضية الخاصة (VPG). اربط VPG بشبكة AWS VPC.
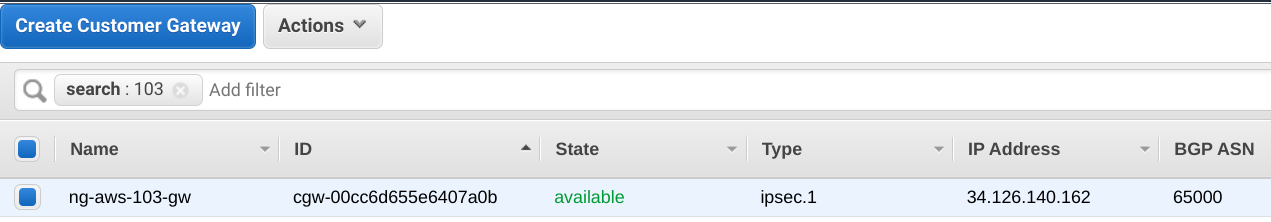
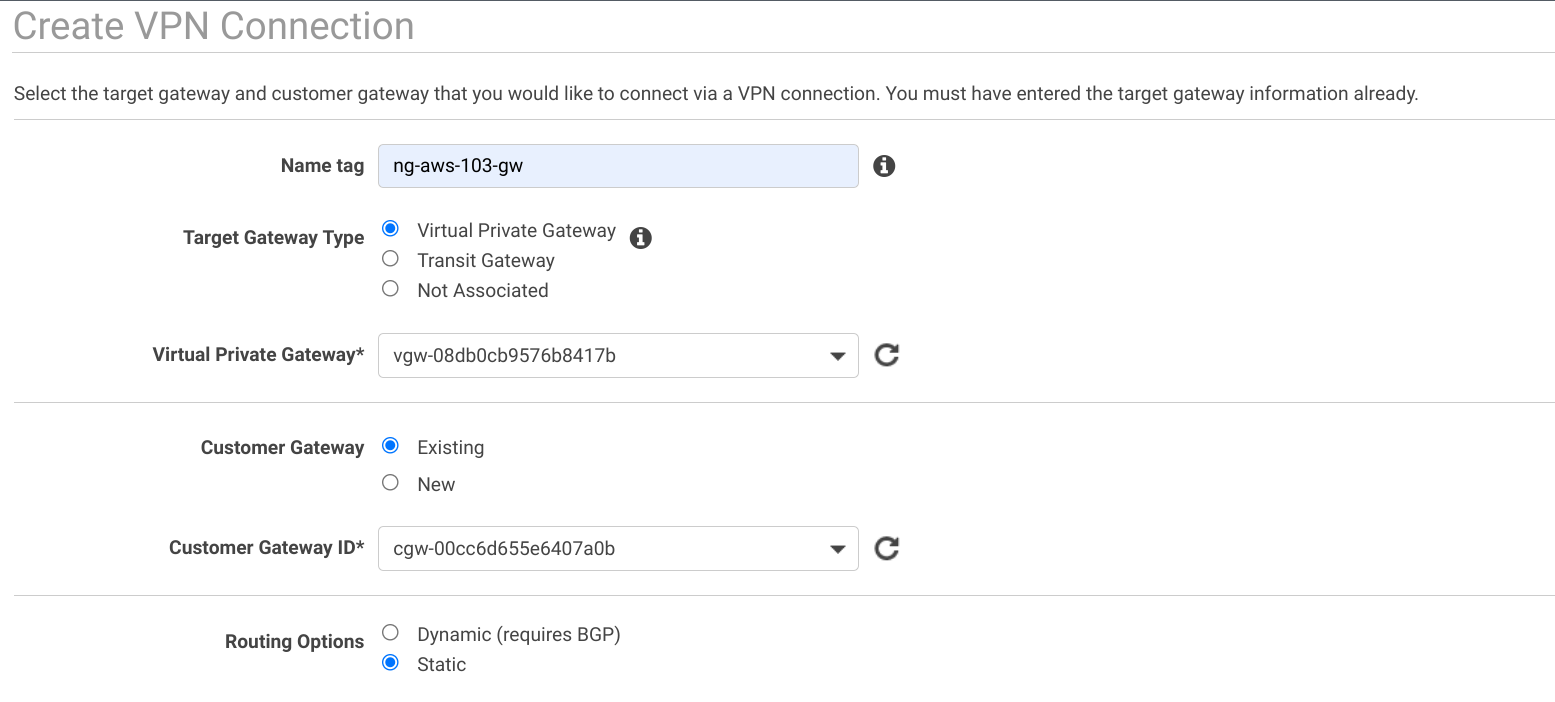
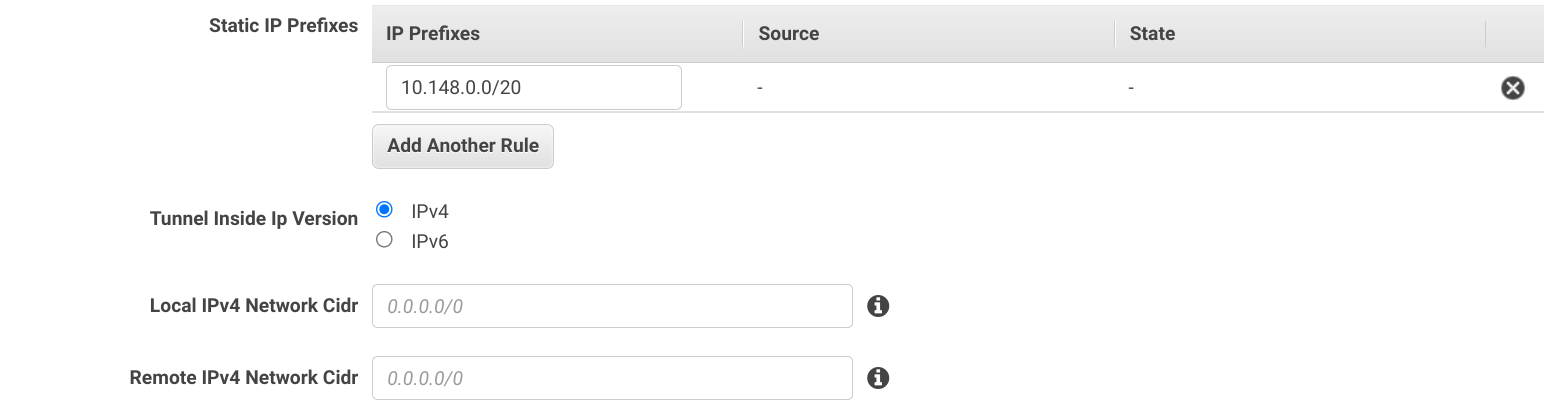
- أنشئ اتصال شبكة VPN من موقع إلى آخر على AWS.
- نزِّل ملف الإعداد للنفق الذي تم إنشاؤه في AWS. اختيار
- المورّد : عام
- النظام الأساسي : عام
- البرامج : غير مرتبطة بمورّد معيّن
- إصدار Ike : Ikev2
- أنشئ بوابة VPN ونفق VPN على Google Cloud Platform.
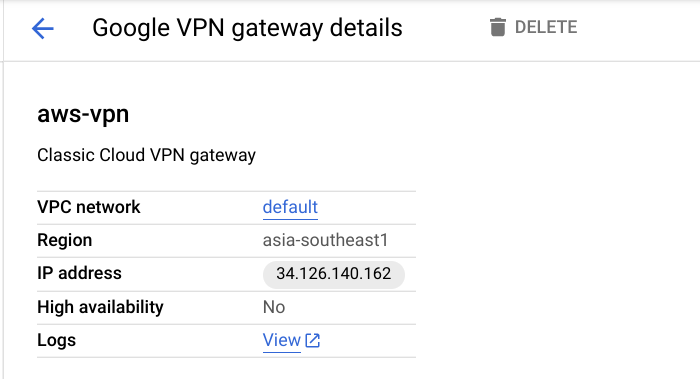
قدِّم عنوان IP ومفتاح Ikev2 من ملف إعداد AWS الذي تم تنزيله لكلا النفقين.
- بعد اكتمال العملية، من المفترض أن يكون النفق نشطًا ويعمل على AWS وGCP.
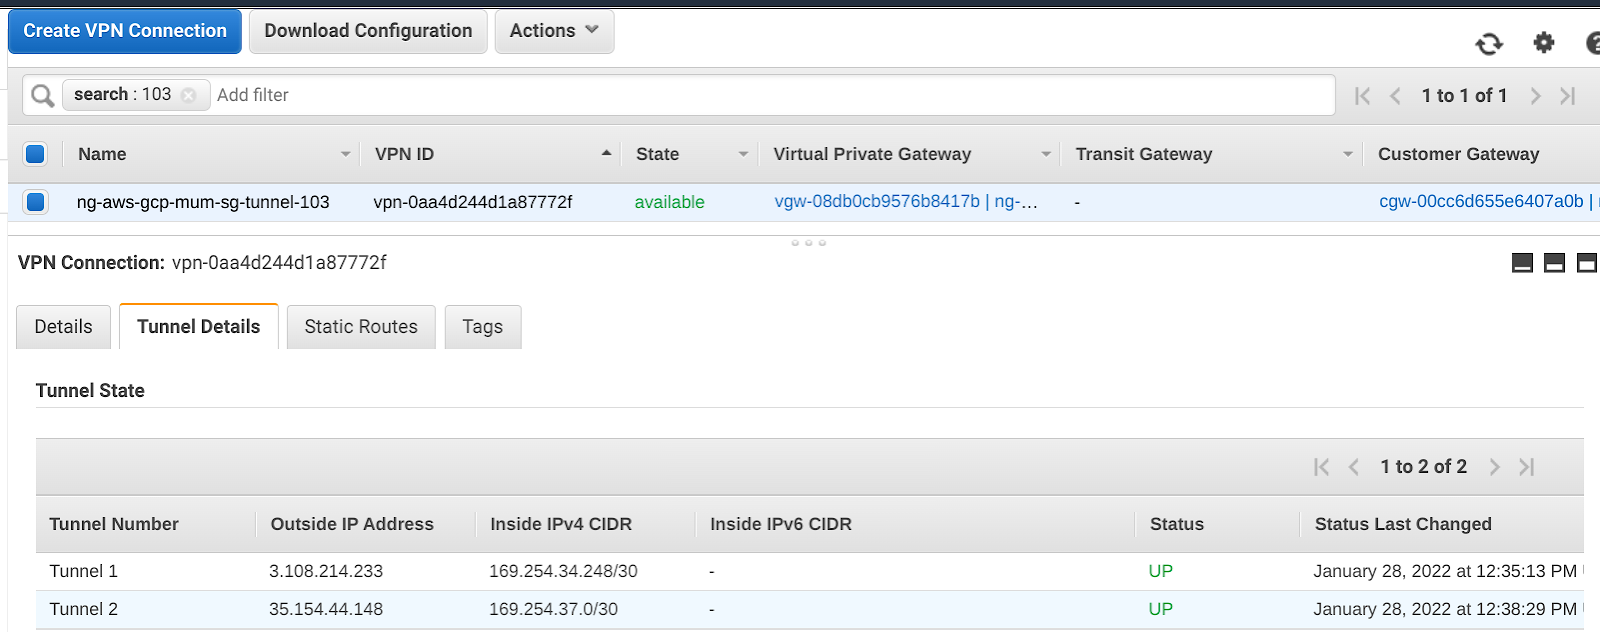
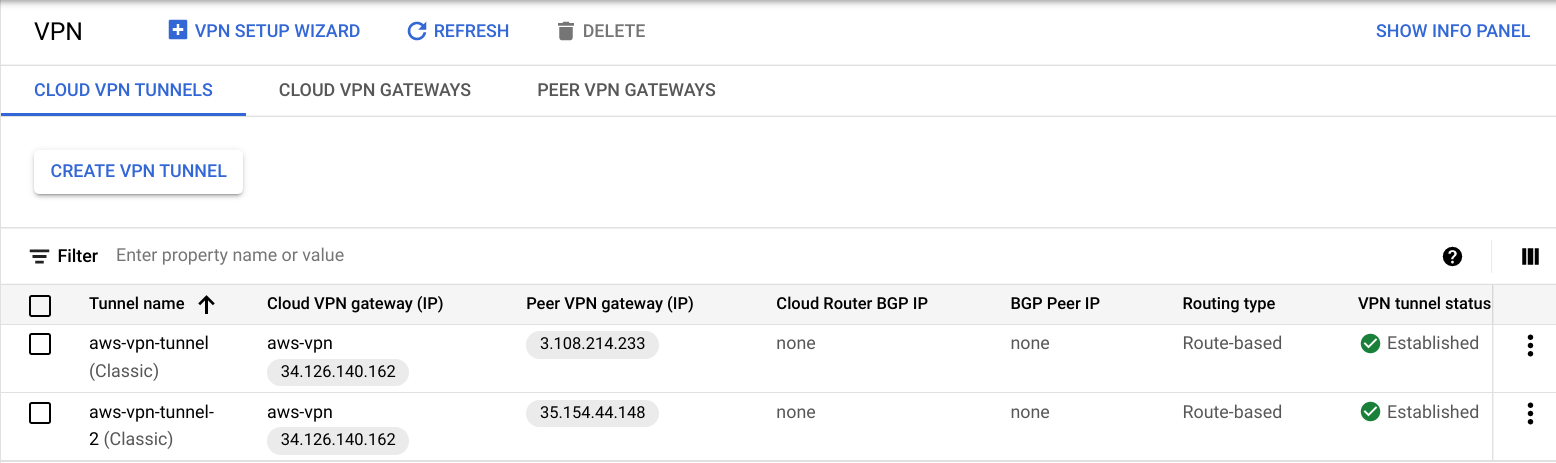
اكتملت عملية إعداد النفق الآن.
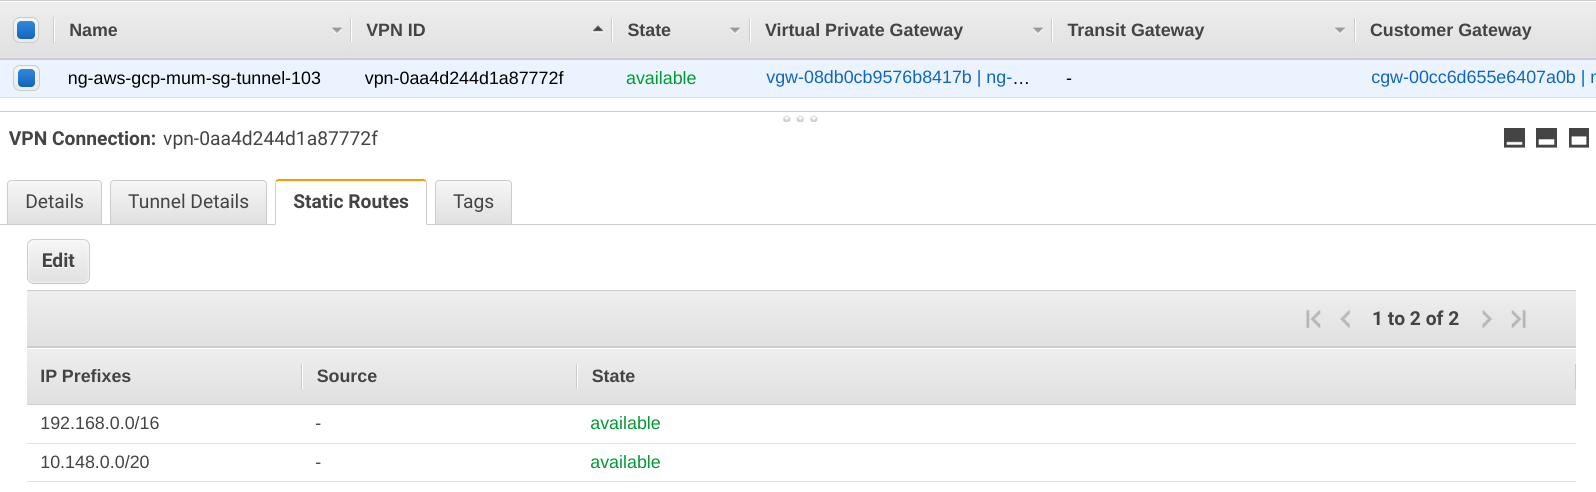
- اختَر نطاق CIDR سيتم استخدامه لإعداد Confluent Cloud. أضِف هذا إلى نفق VPN كمسار ثابت على AWS.
Confluent Kafka في "سوق Google Cloud Platform"
- اشترِك في Confluent Kafka من "سوق Google Cloud".
- سجِّل الدخول إلى Confluent Cloud وأنشئ مجموعة مخصّصة
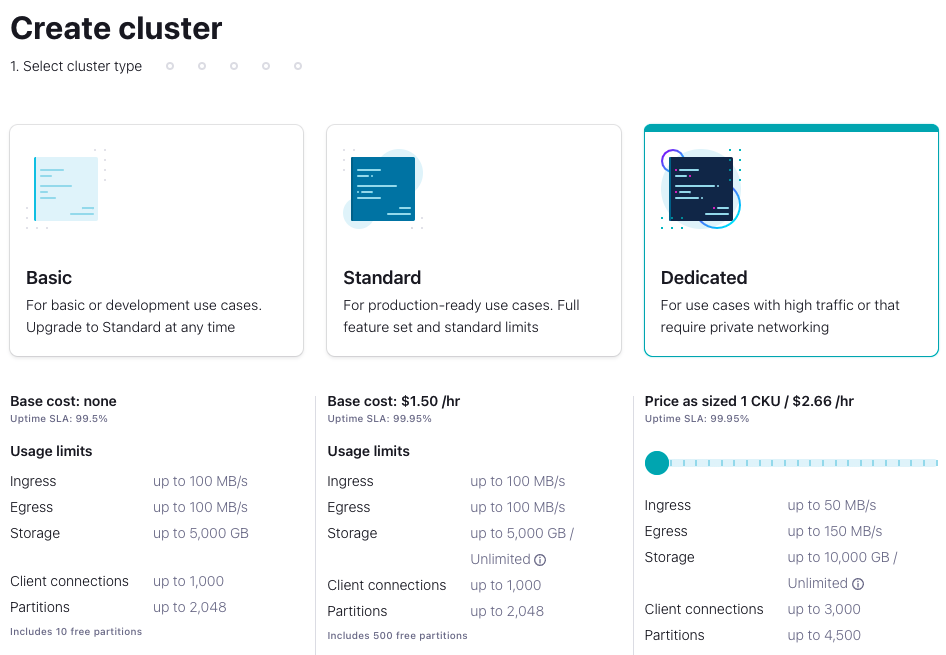
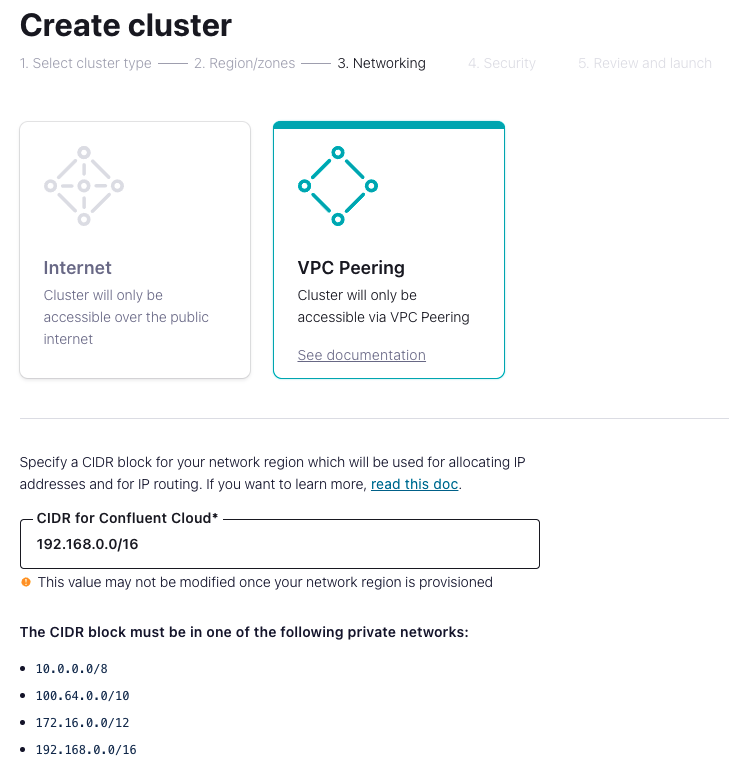
- قدِّم رقم تعريف مشروع Google Cloud Platform مع تفاصيل شبكة VPC لإعداد التناظر.
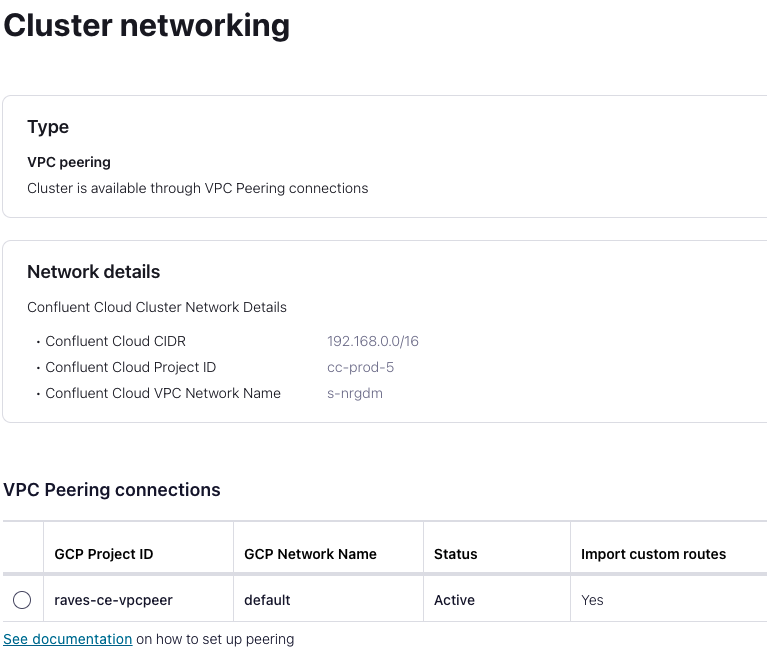
- أكمِل عملية إعداد VPC Peering في نهاية GCP باستخدام تفاصيل شبكة مجموعة Confluent Cloud المقدَّمة.
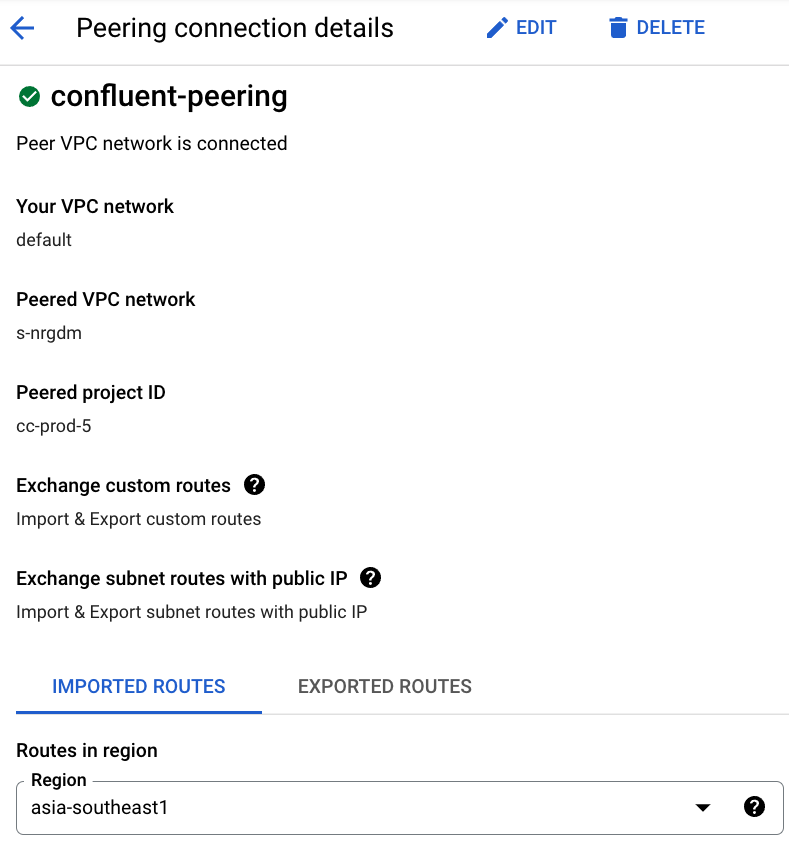
- أصبحت مجموعة Confluent Cloud نشطة ومقترنة مع Google Cloud Platform الآن.
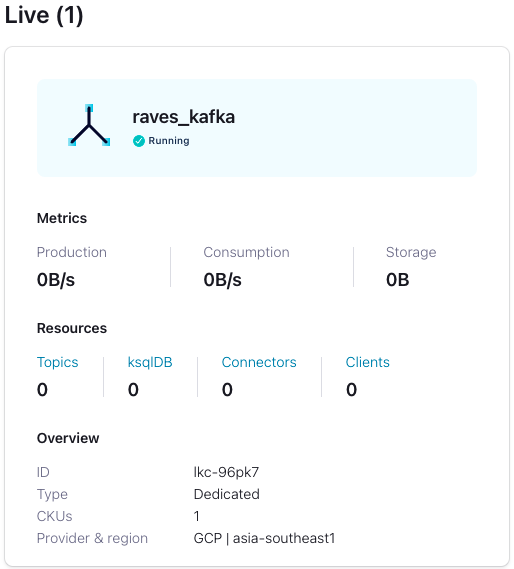
- اختبِر إمكانية الاتصال بمجموعة Confluent من "منصة Google Cloud".
- توفير مثيل GCE وتثبيت Python3
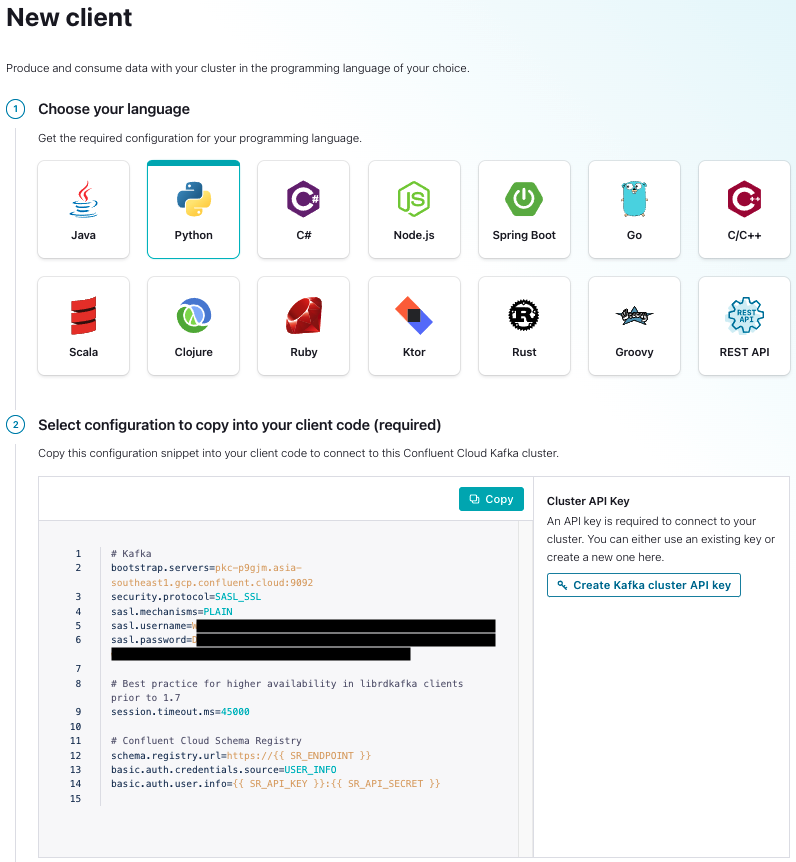
- إنشاء مفتاح عميل Python في Confluent Cloud
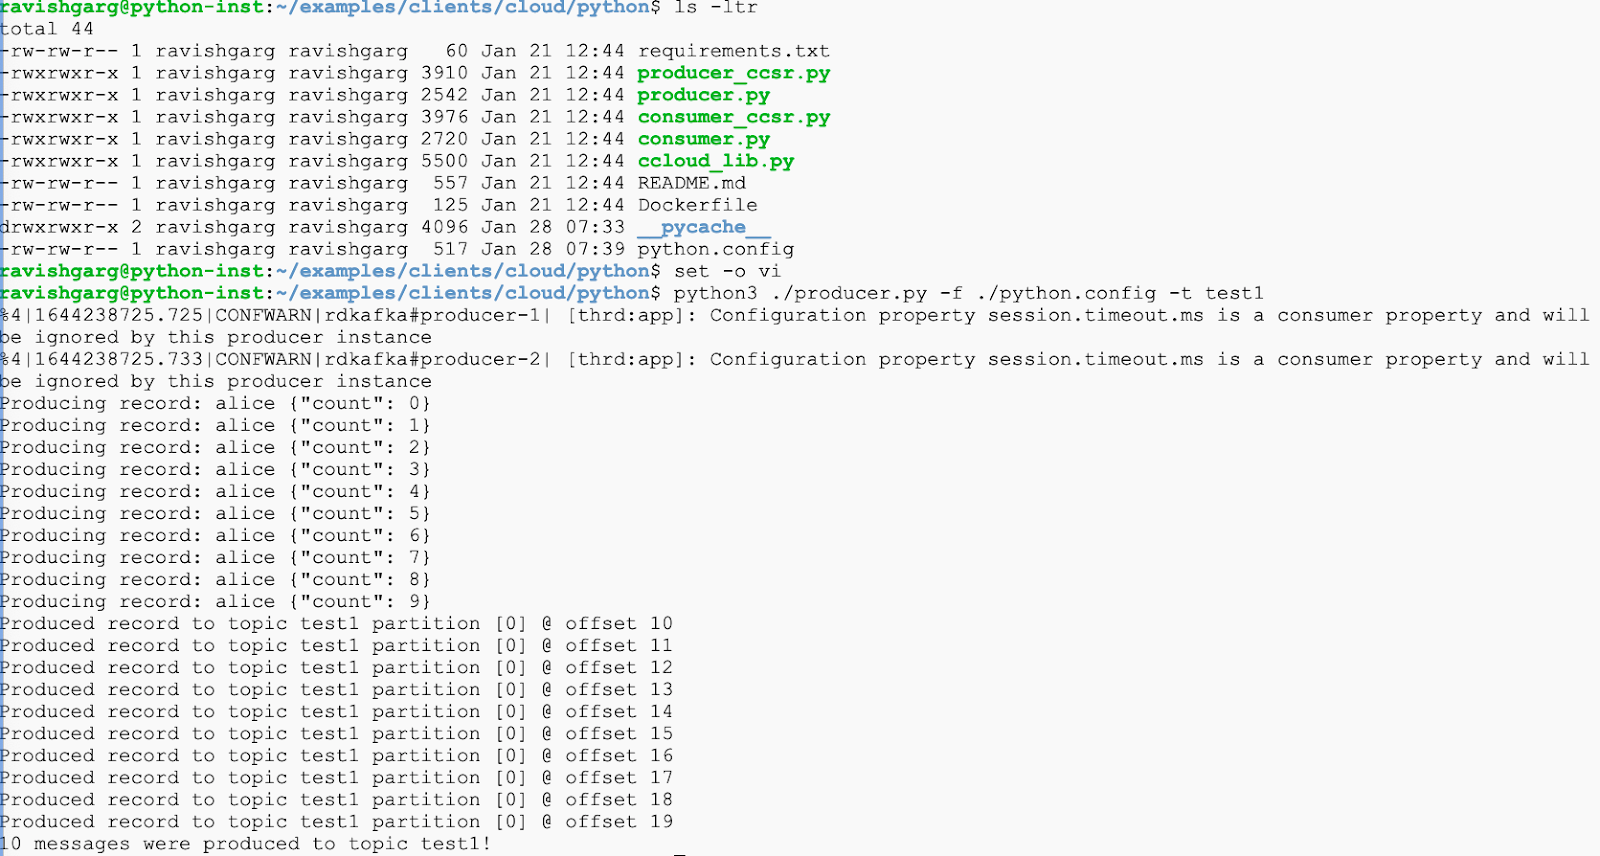
- نفِّذ نص الاختبار البرمجي "producer.py" من مثيل GCP:
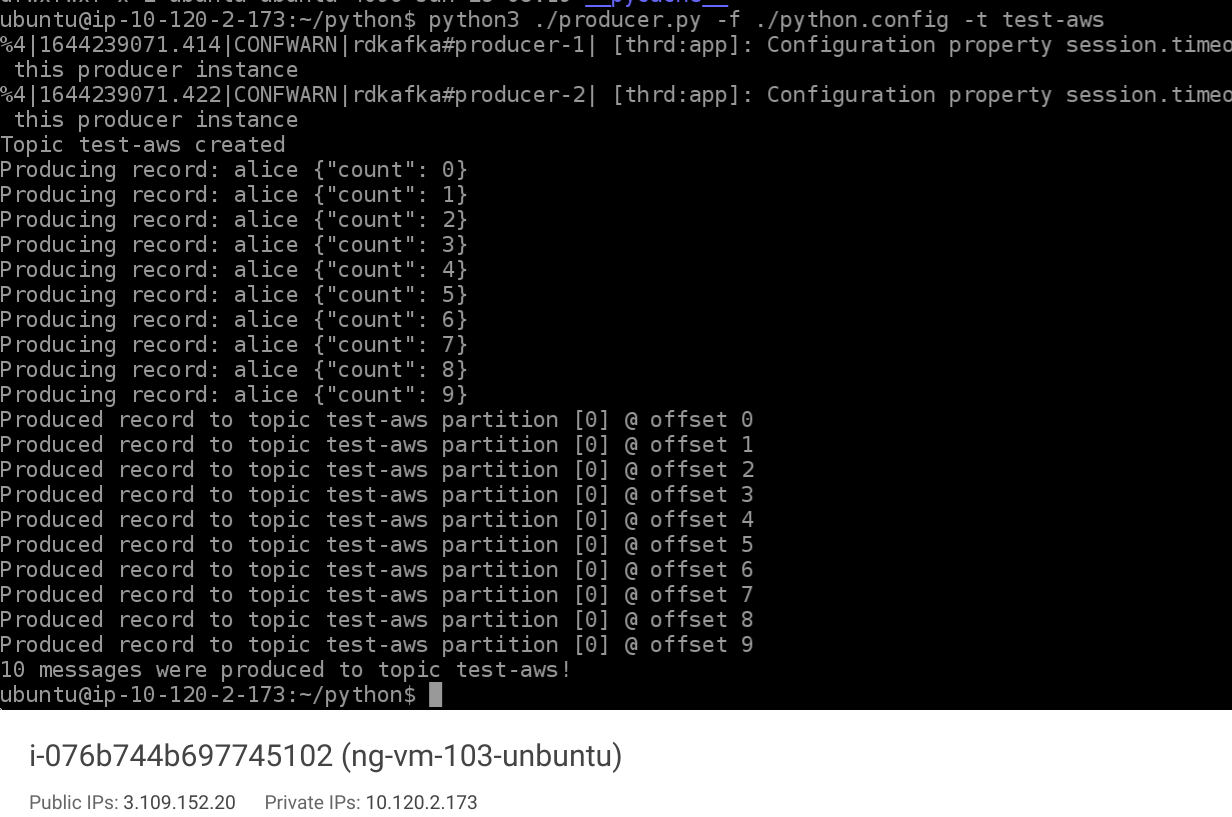
- الآن، نزِّل نموذج قاعدة الرموز البرمجية على آلة AWS الافتراضية ونفِّذ البرنامج النصي "producer.py" لاختبار إمكانية الاتصال المختلط بـ Confluent Cloud من Google Cloud Platform.
3- تهانينا
تهانينا، لقد نجحت في إنشاء منصة بث Confluent Kafka متعددة السحابات ومناطق متعددة بين AWS وGCP.
دروس تطبيقية حول الترميز مفيدة**؟**
اطّلِع على بعض دروس الترميز التطبيقية هذه...